Domain snowboardhelm24.de kaufen?
Wir ziehen mit dem Projekt
snowboardhelm24.de um.
Sind Sie am Kauf der Domain
snowboardhelm24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain snowboardhelm24.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
POC Obex Mips Helm hydrogen white Gr. XSSHohe Sicherheit und beste Anpassungsmöglichkeiten . Der Obex MIPS Helm kommt mit einer Vielzahl an technischen Features, die für Sicherheit und hohen Tragekomfort sorgen.Seine Außenschale aus ABS mit einem EPS-Einsatz ist robust und leicht zugleich. Im Inneren sorgt das MIPS® Multi-Directional Impact Protection System für noch besseren Schutz gegen Rotationskräfte, die bei einem Aufprall wirken. Die einstellbare Belüftung verhindert ein Beschlagen der Brille und du kannst den Helm mittels dem 360°-Anpassungssystem, genau auf deine Anatomie einstellen.MIPS® Multi-Directional Impact Protection SystemIm Inneren des Obex befindet sich das MIPS® Brain Protection System (BPS). Es leitet, primär bei Aufprallen mit viel Rotationsgeschwindigkeit, gefährliche Kräfte ab, die ansonsten mit voller Wucht auf dein Gehirn wirken würden.209,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
POC Obex Pure Helm prismane red Gr. XSSEinfach, sicher und extrem leicht - der POC Obex Pure Helm. Schutz muss nicht kompliziert sein, um sicher zu sein. Mit seinem schlichten Design und seiner minimalistischen Konstruktion ist der Obex Pure einer der leichtesten Helme seiner Klasse. Der Helm ist zudem sehr vielseitig und eignet sich bestens für verschiedenste Riding Styles.Konstruktion Die In-Mold Konstruktion mit EPS-Innenmaterial, punktet durch ein geringes Gewicht, höchste Stabilität und effiziente Dämpfung bei Stürzen. VentilationDer Helm ist mit einem passiven Ventilationssystem ausgestattet. Dieses sorgt automatisch für eine ideale Belüftung und hält die Goggle beschlagfrei.Fit SystemDer Helm ermöglicht eine einfache und sichere Anpassung, ohne dass die Polsterung gewechselt werden muss.SicherheitsstandardCE EN 1077-B, ASTM F2040149,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **


Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
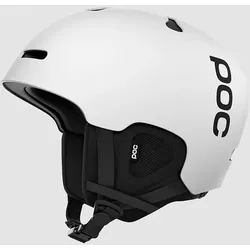
POC Auric Cut Helm matt white Gr. XSSVielseitiger Park & Pipe Helm von POC. Der Auric Cut Helm von POC basiert auf dem klassischen Auric Helm und wurde speziell für Park & Pipe Rider entwickelt. Dabei wird besonders Wert auf Vielseitigkeit gelegt, sodass der Helm für jeden Freerider passt.Das System zum Verstellen der Größe garantiert eine optimale Passform. Das Belüftungssystem ist einfach von außen zu verstellen, um den Airflow bei sehr kalten Bedingungen unterbrechen zu können, oder ihn zu erweitern wenn wärmerer Hikes oder Rides geplant sind. Auch das Innenleben des Auric Cut sorgt für viel Komfort. Eine abnehmbare Brillenbefestigung bietet sichere Einstellung für jene Rider, die ihre Brille lieber außerhalb des Helmes tragen. KonstruktionDer Multi-Impact EPP-Liner kombiniert mit einer robusten ABS-Außenschale bieten dir extrem guten Schutz bei einer beständigen und kompakten Konstruktion.179,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
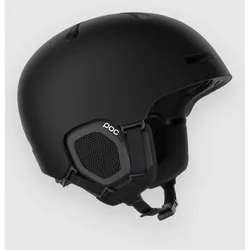
POC Fornix Helm uranium black matt Gr. XSSLeichter Schutz für deine Abenteuer am Berg. Der POC Fornix Helm bietet dir verbesserten Komfort und eine optimierte Passform für lange Tage am Berg. Die verstellbare Belüftung sorgt für ein angenehmes Klima bei allen Bedingungen. Aramid-Verstärkungen im Inneren des Helms erhöhen die Stabilität und schützen zusätzlich vor dem Eindringen spitzer Gegenstände. Dank des individuell einstellbaren Fit-Systems sitzt der Helm sicher und bequem auf deinem Kopf.159,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
POC Obex Mips Helm hydrogen white Gr. XSSHohe Sicherheit und beste Anpassungsmöglichkeiten . Der Obex MIPS Helm kommt mit einer Vielzahl an technischen Features, die für Sicherheit und hohen Tragekomfort sorgen.Seine Außenschale aus ABS mit einem EPS-Einsatz ist robust und leicht zugleich. Im Inneren sorgt das MIPS® Multi-Directional Impact Protection System für noch besseren Schutz gegen Rotationskräfte, die bei einem Aufprall wirken. Die einstellbare Belüftung verhindert ein Beschlagen der Brille und du kannst den Helm mittels dem 360°-Anpassungssystem, genau auf deine Anatomie einstellen.MIPS® Multi-Directional Impact Protection SystemIm Inneren des Obex befindet sich das MIPS® Brain Protection System (BPS). Es leitet, primär bei Aufprallen mit viel Rotationsgeschwindigkeit, gefährliche Kräfte ab, die ansonsten mit voller Wucht auf dein Gehirn wirken würden.209,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
POC Obex Pure Helm prismane red Gr. XSSEinfach, sicher und extrem leicht - der POC Obex Pure Helm. Schutz muss nicht kompliziert sein, um sicher zu sein. Mit seinem schlichten Design und seiner minimalistischen Konstruktion ist der Obex Pure einer der leichtesten Helme seiner Klasse. Der Helm ist zudem sehr vielseitig und eignet sich bestens für verschiedenste Riding Styles.Konstruktion Die In-Mold Konstruktion mit EPS-Innenmaterial, punktet durch ein geringes Gewicht, höchste Stabilität und effiziente Dämpfung bei Stürzen. VentilationDer Helm ist mit einem passiven Ventilationssystem ausgestattet. Dieses sorgt automatisch für eine ideale Belüftung und hält die Goggle beschlagfrei.Fit SystemDer Helm ermöglicht eine einfache und sichere Anpassung, ohne dass die Polsterung gewechselt werden muss.SicherheitsstandardCE EN 1077-B, ASTM F2040149,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
POC Calyx Helm uranium black matt Gr. XSSVielseitiger Multifunktionshelm mit besten Sicherheitsfeatures. Der Calyx wurde von POCs Ski- und Radsporttradition inspiriert, um einen wahrhaft multifunktionalen Helm zu schaffen, der dich beim Skifahren, Bergsteigen oder Radfahren schützt. Er erfüllt strenge Sicherheitsstandards und besteht aus einer robusten ABS-Außenschale mit MIPS Evolve Rotations-Aufprallschutz.KonstruktionBei der ABS-Konstruktion wird die Schaumschicht auf der Innenseite des Helmes von der harten Außenschale getrennt gehalten. Dadurch entsteht eine sehr dicke, schlagfeste Außenschicht. MIPS (Multidirectional Impact Protection System) ist ein System zum Schutz des Gehirns. Eine reibungsarme Schicht in der Schale, ermöglicht eine Gleitbewegung von 10-15 mm in alle Richtungen. Dies reduziert die Drehbewegungen, die beim Aufprall auf das Gehirn einwirken können.VentilationDer Helm ist mit einem passiven Ventilationssystem ausgestattet. Dieses sorgt automatisch für eine ideale Belüftung und hält die Goggle beschlagfrei.Fit SystemDas Anpassungssystem kann in den Helm eingeschoben werden, so dass es weniger Platz benötigt, wenn es nicht benutzt wird - ideal für die Lagerung und den Transport.SicherheitsstandardCPSC 1203, ASTM F2040-18249,95 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kofler, Michael: ScriptingScripting , Das Praxisbuch für Administratoren und DevOps-Teams , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20230705, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kofler, Michael, Seitenzahl/Blattzahl: 492, Themenüberschrift: COMPUTERS / Software Development & Engineering / Tools, Keyword: Tipps Tricks; DevOps-Team; Admin; Entwickler; Python-Skript; Skriptsprache; Scripting programmierung; Interpreter; Befehlliste; Coding; Buch; Wissen; Lernen; Anleitung; Anfänger-Guide; Shell; Visual Studio Code, Fachschema: Internet / Programmierung~Programmiersprachen~EDV / Theorie / Software-Entw. / Software Engineering, Fachkategorie: Programmier- und Skriptsprachen, allgemein~Software Engineering~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Webprogrammierung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 245, Breite: 175, Höhe: 32, Gewicht: 1040, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 286155839,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.